RadioCSIRT – Votre actu Cybersécurité du Jeudi 10 Juillet 2025 (Ép. 351)
📌 Au programme aujourd’hui :
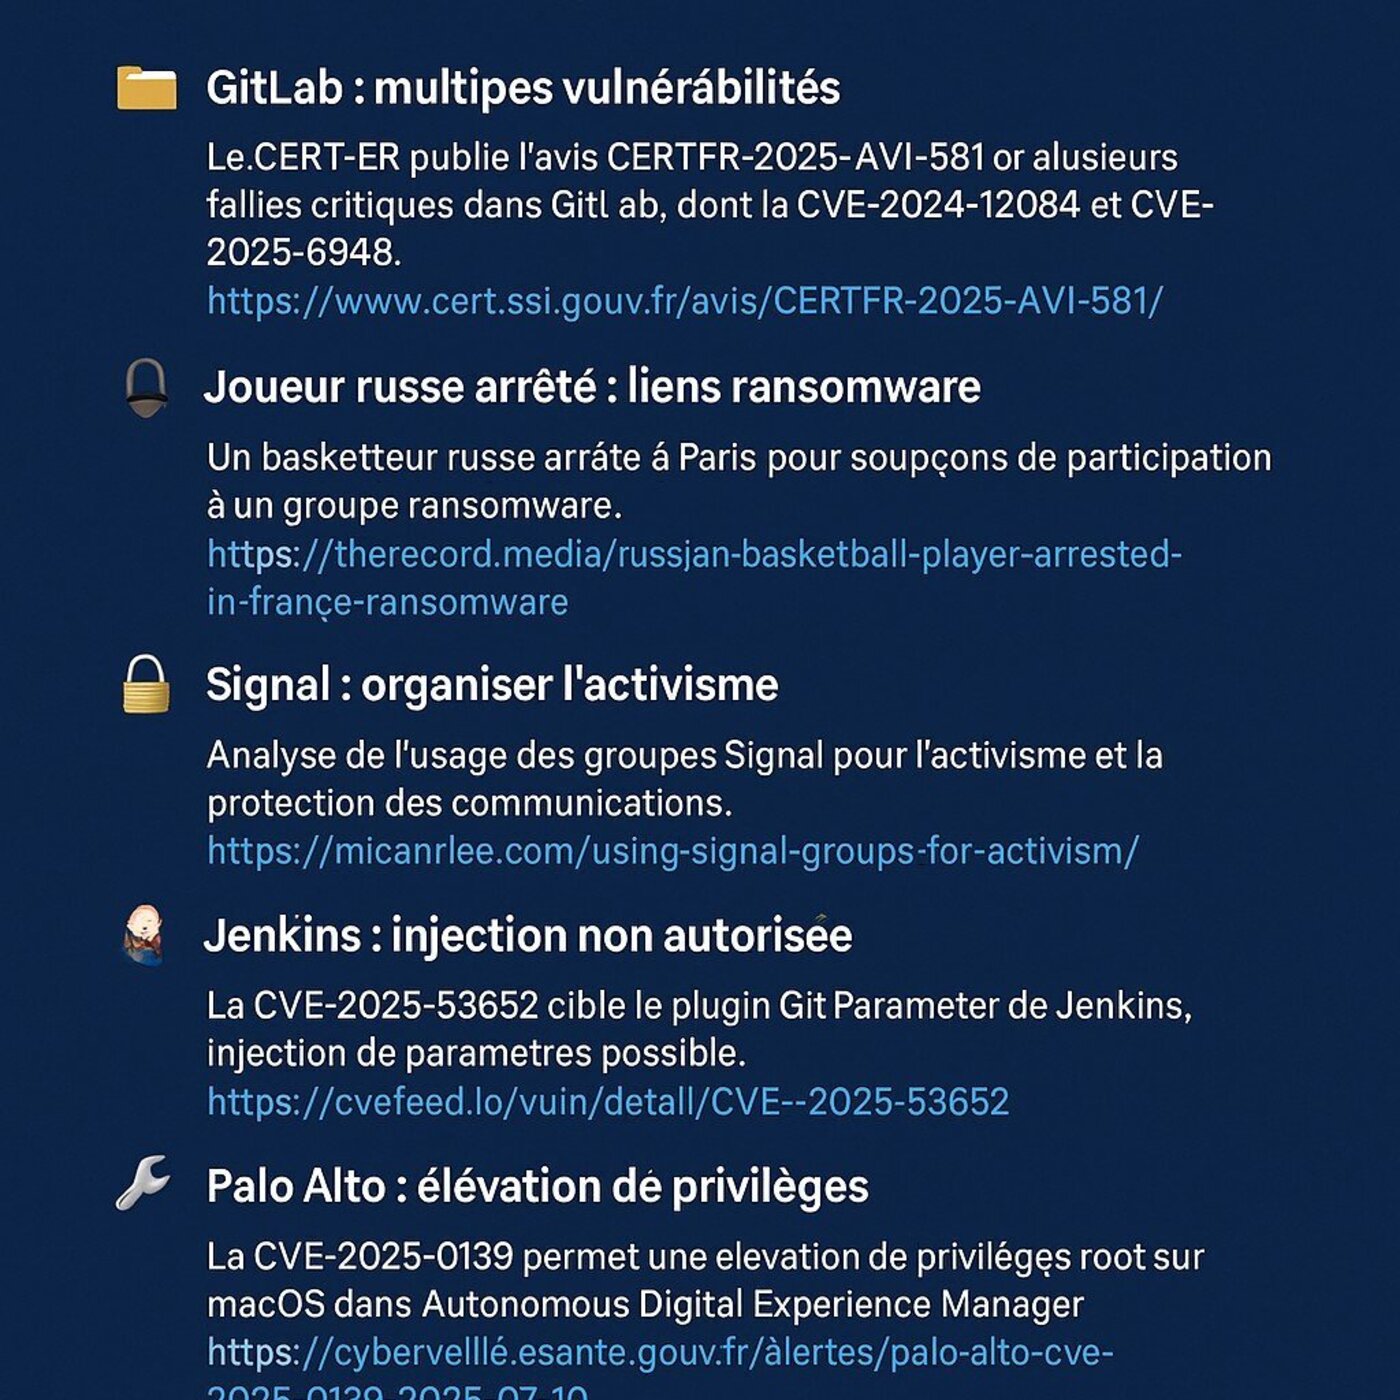
🗂️ GitLab : multiples vulnérabilités
Le CERT-FR publie l’avis CERTFR-2025-AVI-0581 sur plusieurs failles critiques dans GitLab, dont la CVE-2024-12084 et CVE-2025-6948.
🔗 https://www.cert.ssi.gouv.fr/avis/CERTFR-2025-AVI-0581/
🏀 Joueur russe arrêté : liens ransomware
Un basketteur russe arrêté à Paris pour soupçons de participation à un groupe ransomware.
🔗 https://therecord.media/russian-basketball-player-arrested-in-france-ransomware
🔒 Signal : organiser l’activisme
Analyse de l’usage des groupes Signal pour l’activisme et la protection des communications.
🔗 https://micahflee.com/using-signal-groups-for-activism/
🐙 Jenkins : injection non autorisée
La CVE-2025-53652 cible le plugin Git Parameter de Jenkins, injection de paramètres possible.
🔗 https://cvefeed.io/vuln/detail/CVE-2025-53652
🔧 Palo Alto : élévation de privilèges
La CVE-2025-0139 permet une élévation de privilèges root sur macOS dans Autonomous Digital Experience Manager.
🔗 https://cyberveille.esante.gouv.fr/alertes/palo-alto-cve-2025-0139-2025-07-10
🚦 Train : faille End-of-Train / Head-of-Train
La CVE-2025-1727 signale une authentification faible dans le protocole ferroviaire EoT/HoT, risque de commande de freinage non autorisée.
🔗 https://www.cisa.gov/news-events/ics-advisories/icsa-25-191-10
🚨 Citrix NetScaler : faille exploitée
La CVE-2025-5777 ajoutée au KEV Catalog par la CISA pour exploitation active : lecture hors limites.
🔗 https://www.cisa.gov/news-events/alerts/2025/07/10/cisa-adds-one-known-exploited-vulnerability-catalog
📞 Partagez vos remarques, questions ou retours :
📱 Répondeur : 07 68 72 20 09
📧 Email : [email protected]
🎧 Disponible sur : Apple Podcasts, Deezer, Spotify, YouTube, Amazon Music
🌐 Site : https://www.radiocsirt.org
📰 Newsletter : https://radiocsirt.substack.com
On ne réfléchit pas. On patch !™
You May Also Like

Theo - t3․gg
Theo - t3․gg

Jak Piggott
Jak Piggott

The Deep Dive Radio Show and Nick's Nerd News
Nick Espinosa, Chief Security Fanatic

Jack Hopkins
Jack Hopkins

The Cloudcast
Massive Studios

Two Blokes Talking Tech
Trevor Long and Stephen Fenech

Daily Tech News Show
Tom Merritt

Artificial Intelligence Masterclass
AI Masterclass
Programming Tech Brief By HackerNoon
HackerNoon

No Tiene Nombre
elbruno
Theo - t3․gg
Theo - t3․gg
Jak Piggott
Jak Piggott
The Deep Dive Radio Show and Nick's Nerd News
Nick Espinosa, Chief Security Fanatic
Jack Hopkins
Jack Hopkins
The Cloudcast
Massive Studios
Two Blokes Talking Tech
Trevor Long and Stephen Fenech
Daily Tech News Show
Tom Merritt
Artificial Intelligence Masterclass
AI Masterclass
Programming Tech Brief By HackerNoon
HackerNoon
No Tiene Nombre
elbruno
Community discussion