Ep.774 - GitHub Actions, MALFEX, CERT-FR - Flash info du jeudi 8 octobre 2026
🗂️ GitGuardian détaille GhostAction, une campagne qui détourne GitHub Actions pour voler des secrets dans des dépôts publics. L'enquête recense 772 dépôts compromis chez 373 utilisateurs et organisations entre le 31 août et le 30 septembre, pour 2 577 secrets ciblés et 26 secrets confirmés exfiltrés dans 13 dépôts. Les clés SSH et les identifiants de déploiement forment la catégorie la plus visée, devant les identifiants Azure et les clés d'accès AWS. Au 5 octobre, seuls 124 dépôts, soit environ 16 %, montrent une remédiation effective.
🪟 Checkmarx détaille MALFEX, une campagne npm qui propage huit paquets malveillants vers des systèmes Windows depuis un compte actif depuis août 2023. Les paquets concernés sont function-flag, function-color, cdn-img-fetch, img-to-native, native-runner, tlxbnhd, tldriver et mxdriver. Ils livrent selon le cas Overlord RAT, un cheval de Troie en Go injecté dans un processus système légitime, ou movinlike, un stealer visant Discord, les navigateurs, Telegram et les portefeuilles de cryptomonnaie. Au 1er octobre, les paquets totalisaient 40 767 téléchargements, et trois d'entre eux restaient installables : function-flag, function-color et cdn-img-fetch.
🐧 Black Lotus Labs décrit PoeLLM, une campagne de minage qui a compromis plus de 3 400 serveurs LiteLLM, Ollama, Gotenberg et Gitea depuis avril. Le logiciel malveillant choisit son serveur de commande en décodant un poème hébergé sur GitHub. Un échantillon exploite la CVE-2026-42271 dans LiteLLM : un utilisateur authentifié peut exécuter des commandes sur les versions antérieures à 1.83.7, que corrige l'éditeur. Les serveurs compromis reçoivent ensuite les mineurs XMRig et Iron.
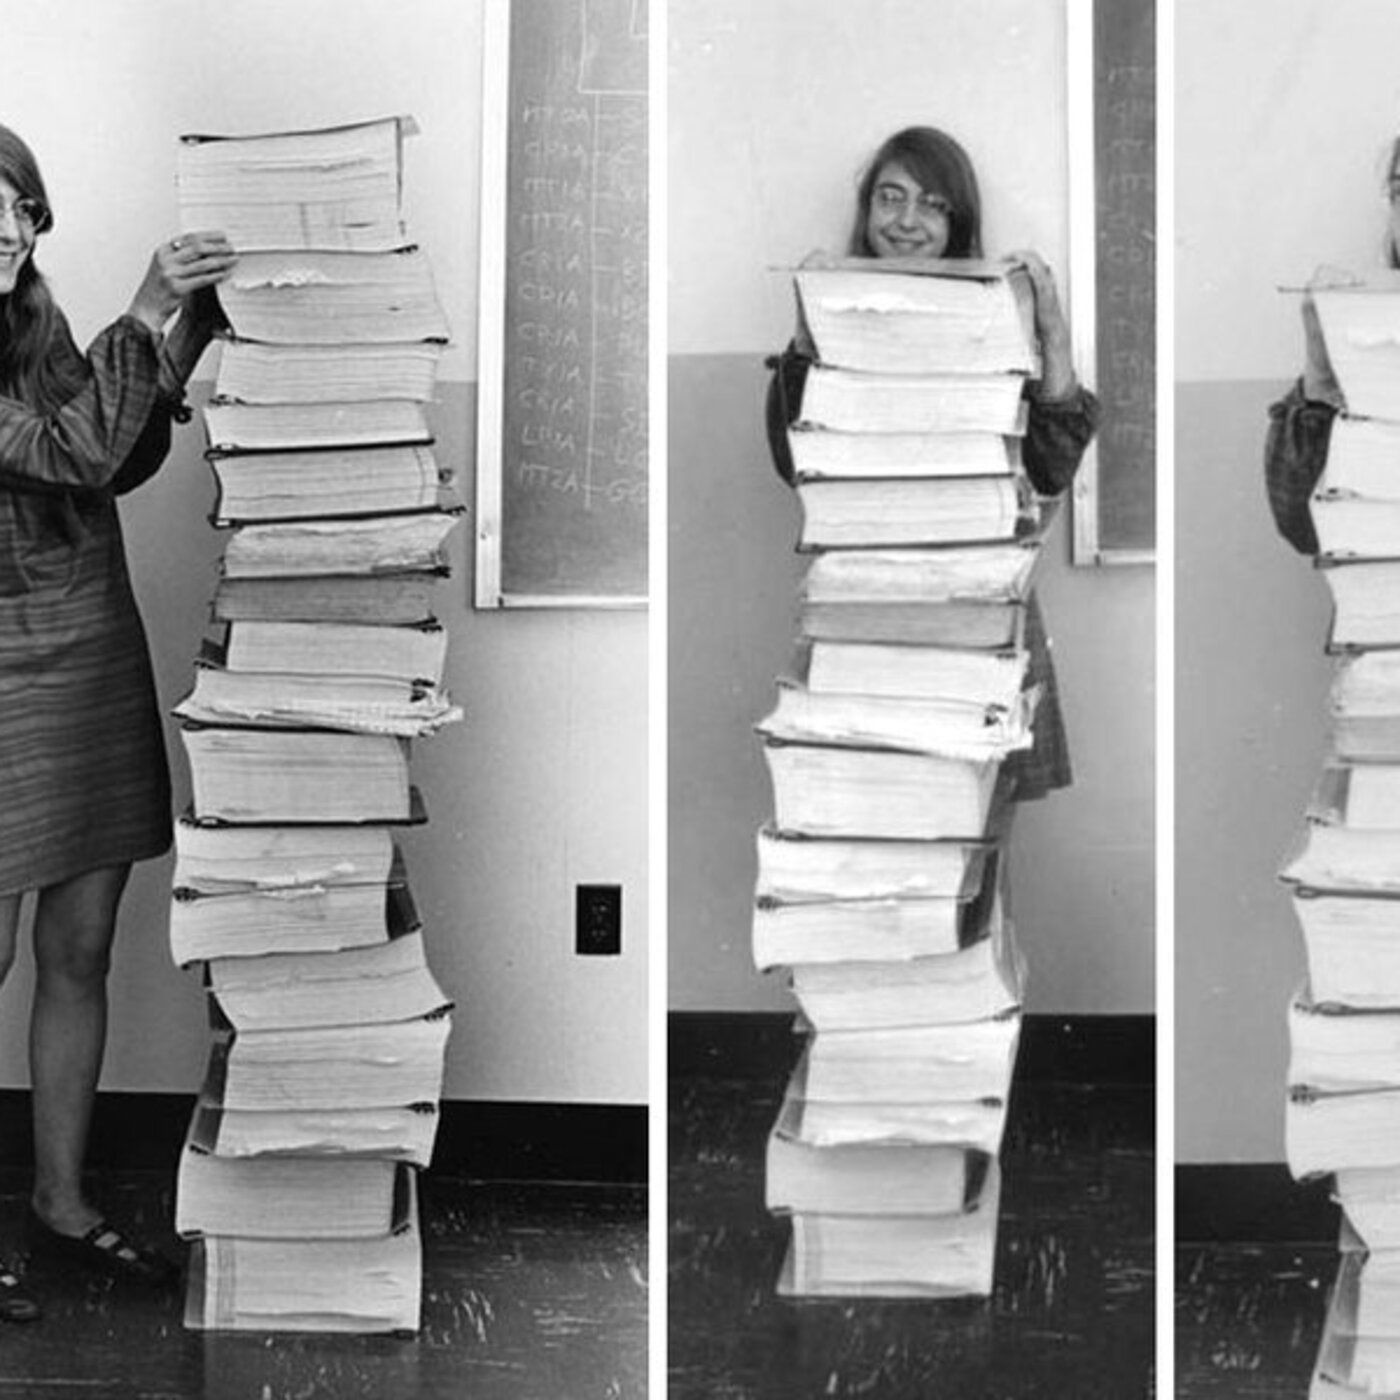
🎙️ Le MIT annonce la mort de Margaret Hamilton, survenue le 30 septembre à 90 ans. Elle avait dirigé le développement du logiciel de vol des missions Apollo au laboratoire d'instrumentation du MIT, où plus de 400 personnes travaillaient sous sa direction en 1968. Son logiciel, conçu pour hiérarchiser les tâches, a permis à l'ordinateur de bord d'Apollo 11 de gérer une surcharge sans interrompre l'alunissage. Elle avait reçu la médaille présidentielle de la liberté en 2016.
🚨 Le CERT-FR publie le 7 octobre un avis sur de multiples vulnérabilités dans OpenSSH, versions antérieures à 10.6, avec un risque d'exécution de code à distance et d'élévation de privilèges. L'éditeur, par la voix du développeur Damien Miller, indique que cette version corrige onze failles de sécurité. L'un des correctifs interdit le symbole dollar et la barre oblique inversée dans un nom d'utilisateur saisi en ligne de commande. Le CERT-FR ne donne aucun identifiant CVE pour ces onze failles.
🔐 Europol publie deux rapports sur la menace que l'informatique quantique fait peser sur la cryptographie, avec l'université Carlos III de Madrid pour le second. Le premier situe le risque dans les clés qui protègent les portefeuilles de cryptomonnaie, qu'un ordinateur quantique suffisamment puissant pourrait recalculer à partir d'une clé publique exposée. Le second porte sur la collecte de communications chiffrées aujourd'hui en vue de leur déchiffrement futur ; Europol n'en constate aucune exploitation systématique avérée à ce jour. L'agence recommande d'identifier où la cryptographie est utilisée et de planifier par phases la transition vers des algorithmes post-quantiques.
🐛 Le CERT-Bund signale plusieurs vulnérabilités dans X.Org X11 et Xwayland, notées avec un score CVSS de 7,8. Les versions concernées sont antérieures à 21.1.25 pour X.Org X11 et à 24.1.14 pour Xwayland. Un attaquant local peut en exploiter une ou plusieurs pour exécuter du code arbitraire ou provoquer un déni de service sur Linux et Unix. L'agence allemande ne précise ni le nombre de failles ni leur identifiant CVE.
Sources :
- Hackers Abuse GitHub Actions to Steal SSH Keys, Cloud Credentials and Access Tokens. GBHackers : https://gbhackers.com/github-actions-workflows/
- MALFEX npm Campaign Uses 8 Malicious Packages to Deploy RATs and Credential Stealers. Cyber Press : https://cyberpress.org/malfex-npm-packages-spread-malware/
- PoeLLM Malware Hijacks 3,400+ Servers for Crypto Mining and Botnet Expansion. GBHackers : https://gbhackers.com/poellm-malware/
- Margaret Hamilton, computing pioneer who led software development for the Apollo program, dies at 90. MIT News : https://news.mit.edu/2026/margaret-hamilton-computing-pioneer-dies-1007
- Multiples vulnérabilités dans OpenSSH. CERT-FR : https://www.cert.ssi.gouv.fr/avis/CERTFR-2026-AVI-1271/
- OpenSSH 10.6 Released With Security Fixes and a Dozen New Features. FOSS Force : https://fossforce.com/2026/10/openssh-10-6-released-with-security-fixes-and-a-dozen-new-features/
- Europol urges early action to protect cryptocurrencies and sensitive data from quantum threats. Europol : https://www.europol.europa.eu/media-press/newsroom/news/europol-urges-early-action-to-protect-cryptocurrencies-and-sensitive-data-quantum-threats
- [WID-SEC-2026-3787] X.Org X11 und Xwayland : Mehrere Schwachstellen. CERT-Bund : https://wid.cert-bund.de/portal/wid/securityadvisory?name=WID-SEC-2026-3787
⚡️ On ne réfléchit pas, on patch !
📞 Répondeur : 07 68 72 20 09 📩 Email : [email protected] 🌐 Site : https://www.radiocsirt.org 📰 Newsletter : https://radiocsirt.substack.com
#CyberSecurity #CERT #CSIRT #SOC #VOC #ThreatIntelligence #GitHubActions #GhostAction #SupplyChain #MALFEX #PoeLLM #CryptoMining #OpenSSH #ANSSI #Europol #PostQuantum #XOrg #Xwayland #CVE-2026-42271 #RadioCSIRT
You May Also Like

Artificial Intelligence Masterclass
AI Masterclass

AI Fire Daily
AIFire.co

Acquired
Ben Gilbert and David Rosenthal

Jack Hopkins
Jack Hopkins

Jak Piggott
Jak Piggott
LINUX Unplugged
Jupiter Broadcasting

Theo - t3․gg
Theo - t3․gg
Scaling Postgres
Creston Jamison
radiofreeredoubt

The Deep Dive Radio Show and Nick's Nerd News
Nick Espinosa, Chief Security Fanatic
Artificial Intelligence Masterclass
AI Masterclass
AI Fire Daily
AIFire.co
Acquired
Ben Gilbert and David Rosenthal
Jack Hopkins
Jack Hopkins
Jak Piggott
Jak Piggott
LINUX Unplugged
Jupiter Broadcasting
Theo - t3․gg
Theo - t3․gg
Scaling Postgres
Creston Jamison
radiofreeredoubt
The Deep Dive Radio Show and Nick's Nerd News
Nick Espinosa, Chief Security Fanatic
Community discussion