第606回:なぜサイバー攻撃は強力に?AIパワーだけではない”犯罪の分業化”という背景と、中小企業がおさえるポイント
Podcastを今すぐここで聞く
ラウンドナップWebコンサルティングの中山陽平です。今回は、犯罪者が足りない技術や人脈を外注できる「犯罪の分業化」と、中小企業が備えておきたいことをお伝えします。
最近、セキュリティ関係のニュースが続いていますよね。私もタイムズの情報漏えいの対象に入ってしまいまして、「当選」のメールが届いてしまいました。そのメールだけがきっかけではありませんが、最近の事件を見て、一度お話ししておきたいと思いました。
ニュースでは「AI(Artificial Intelligence:人工知能)が発達したから」「AIで簡単に攻撃できるから」という紹介をよく見ます。もちろん、それも一つの要因です。ただ、AIの進化以外にも、押さえておきたいポイントがあります。裏で進むサイバー犯罪の分業化にも、目を向けておきたいんです。
→サイバー被害について情報を自動収集・更新するページを作りました、ご利用ください
最近話題の事件を振り返る
最近、セキュリティ関連のニュースが多いですが、やはり大きいのはタイムズ・パーク24でしょう。私のところにも10月に入ってから、「法人会員の情報が漏れました。今後の情報はWebサイトを見てください」という通知が来ました。私が使っていたのはカーシェアではなく、タイムズビジネスサービスです。駐車場の年払いを簡単にしたり、支払いを月額で締めて払ったりするために使っていました。
タイムズでは、約660万アカウントの情報漏えいが確認されています。運転免許証画像などの本人確認書類も対象に含まれます。さまざまなサービスを展開しているので、対象が多かったのかなと思います。
参照:パーク24「当社サービスへの不正アクセスに関するお詫びとご報告」2026年9月28日
ほかにも、佐川急便や大阪公立大学、公式アプリを提供する各社などで発表が続いています。以下は2026年10月6日時点での内容です。
参照:佐川急便のお知らせ/大阪公立大学の公式発表/サミーネットワークスの続報/物語コーポレーションの発表/大起水産の発表/大和証券の発表
なぜこのタイミングで発表が重なったのかは、分かりません。「あえて重ねたのか?」などと邪推する声もありますが、なんとも言えません。
AIの進化以外に知っておきたい「犯罪の分業化」の進行
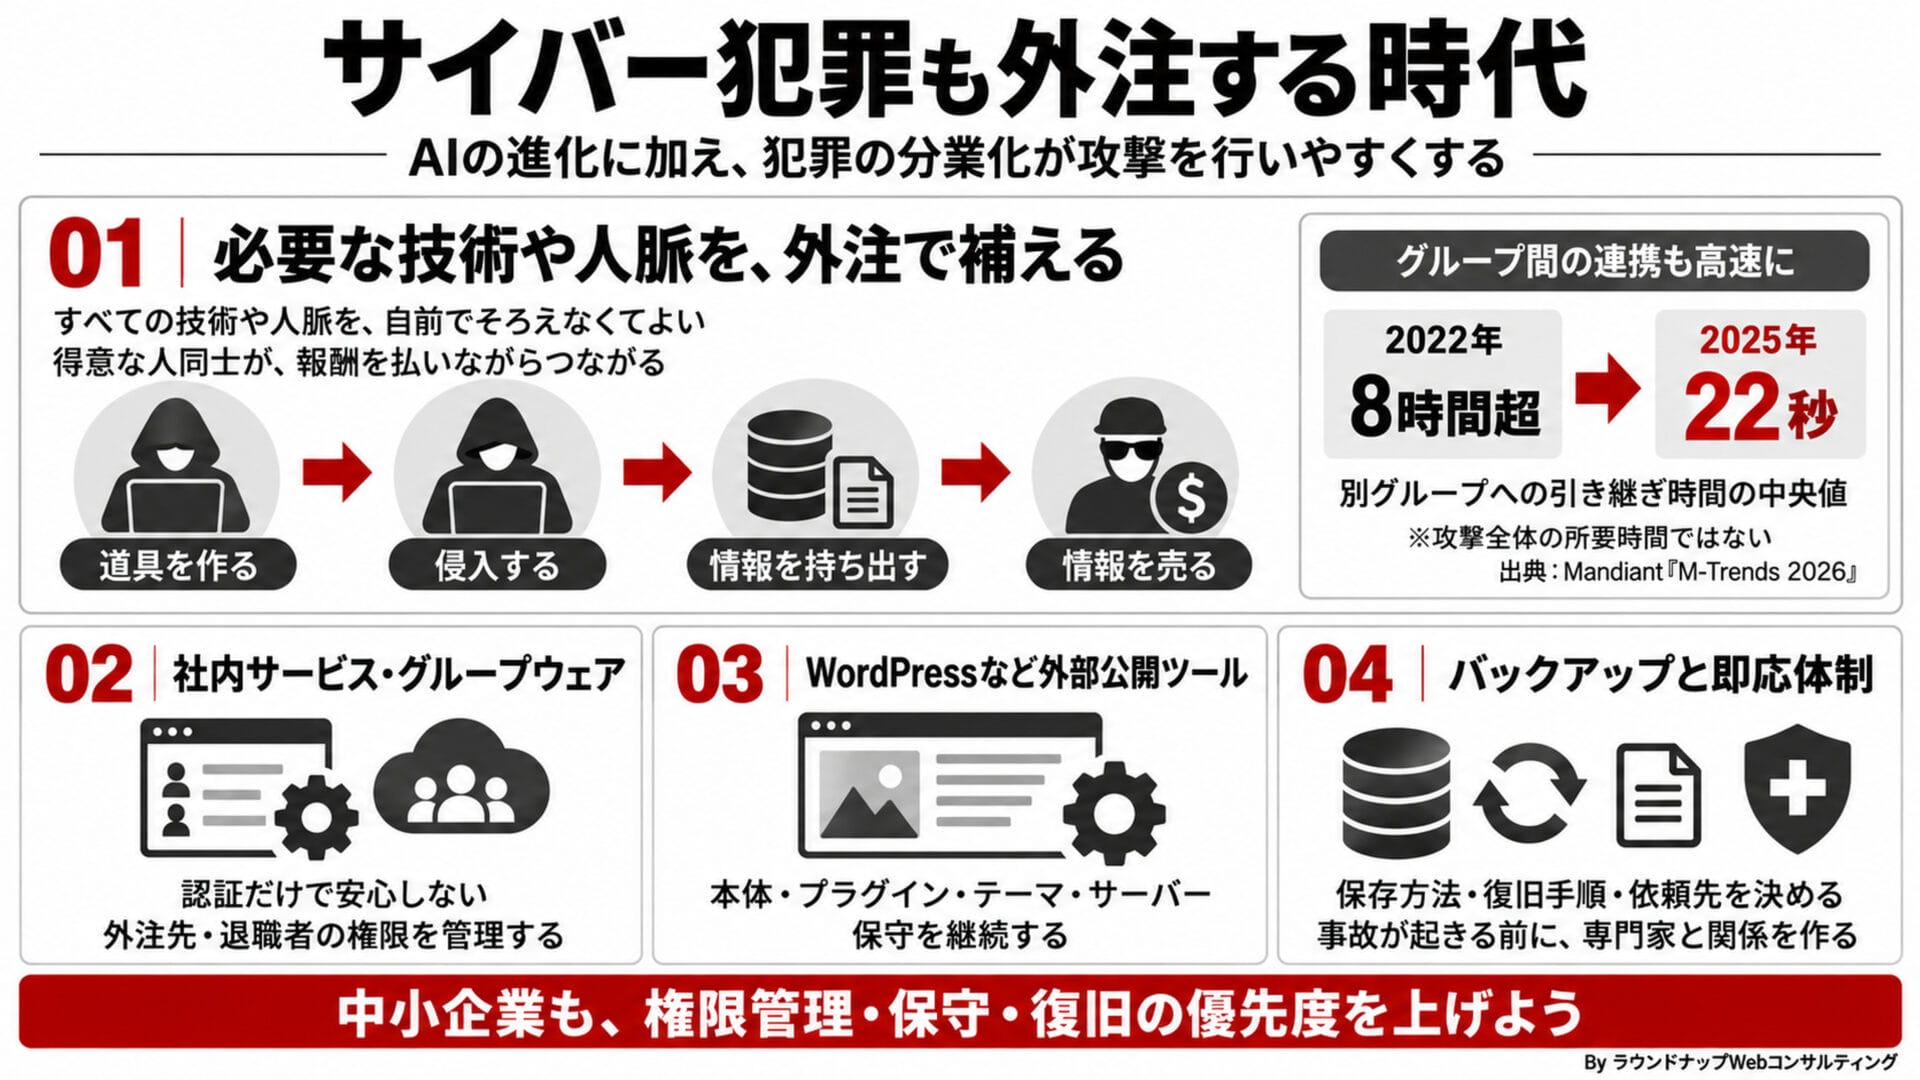
AIの進化とは別に、攻撃者同士が仕事を分担し、必要な技術や人脈を調達できる仕組みが発達しています。犯罪の分業自体は以前からありましたが、連携の速さにも変化が見られます。
私が「犯罪版のギグワーク」と呼んでいるのは、この分業の仕組みです。日本だとクラウドソーシングのようなイメージでしょうか。普通の仕事の受発注とは別に、表には出てこない犯罪の分業が進んでいます。
次のことを一つの集団だけで行うとしたら、すべて自前で担う必要があります。
- 攻撃用のプログラムを作る。
- 入り口を作って侵入する。
- 情報を持ち出す。
- 持ち出した情報を売る。
全部の技術や人脈をそろえるハードルは高いわけです。AIがあっても、情報を売りさばくなど、最終的に儲けにつながるところまでできなければ、あまり意味がありません。
もちろん、私も詳細まで分かるわけではありません。ただ、開発・運営側が道具を用意し、別の実行者が攻撃する仕組みを、米国司法省はLockBitの起訴内容で説明しています。
参照:米国司法省「LockBitの開発・運営に関する起訴」の発表
足りない技術や人脈を、外注して補い合える
「ここの個人情報が欲しい。でも手段はない」。今は、そんな場合でも攻撃に必要な技術や人脈を、自分たちだけですべてそろえる必要がありません。得意な分野を持つ別の人に依頼して、足りない部分を補えるからです。例えば、次のような役割です。
- 侵入の入り口を作る、脆弱性を見つける人。
- 用意された手段を使って情報を持ち出す人。
- 情報を売りさばくのが得意な人、人脈を持つ人。
お互いに報酬を払いながらつながる。そういう意味でのギグワーク化です。全部できる組織を作るより、それぞれの分野が得意な人をつなぐ方がずっと楽ですよね。犯罪の分業化が攻撃を行いやすくしているのです。
攻撃側の連携も高速に。引き継ぎ時間は8時間超から22秒へ
「分業して、チームワークは大丈夫なのか?」と思われるかもしれません。しかし、データはその予想を悪い意味で裏切ります。なんと、GoogleのMandiantによると、同社が調査した事案では、最初の侵入から別の攻撃グループがその入り口を利用できるようになるまでの時間は、中央値で2022年の8時間超から、2025年には22秒へ短縮しました。中央値なので、ばらつきはあります。攻撃の全工程が22秒で終わるという意味ではありません。
参照:Google Cloud/Mandiant「M-Trends 2026」
8時間あれば、検知できる可能性は上がりますよね。しかし、20秒だったら、間に合わないケースもあるでしょう。私はセキュリティの専門家ではないので、検知できる割合は言えません。ただ、検知する前に、別の攻撃グループが活動を始める可能性を考える必要があります。
「私、やりました。次、ここをお願いします」「では、これだけお金を払います」「情報を取りました。これを売ってください」。そんなやり取りがポンポン進むようなイメージです。利益を得るところまで持っていきやすくなっている、ということですね。(あくまで推測です)
「無名の中小企業だし、大丈夫だろう」と思ってはいけない
犯罪者が足りない技術や人脈を外注できるようになると、攻撃を行うハードルが下がります。中小企業の方々には、まだ危機意識が足りないと正直感じます。組織的な犯罪なら、大きな儲けを見込める大企業が狙われるので、うちはそうでもないのではと思うのも分かります。実際には、中小企業の被害も、かなり報告されています。
2026年上半期に警察へ報告されたランサムウェア被害は123件。そのうち中小企業は79件で、報告全体の約64%でした。これは警察への報告件数です。被害を受けていることに気づいていない「暗数」は、もっとあるかもしれません。
参照:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等」統計データ・図表4/6
どこまでが中堅企業で、どこまでが小規模企業なのか、細かい内訳までは確認できていません。
身近なところでも、WordPressのハッキングや、業務システムへの侵入があります。GoogleやMicrosoftなどのグループウェアも、いろいろな手段で入られることがあります。こうした相談は、私のところにも結構あります。セキュリティを専門にする会社なら、もっと多いのではないかと思います。
個人データの漏えいには、報告義務の対象になるものもあります。その制度自体を知らない中小企業もあると思いますし、そもそも被害に気づいていないケースもあるでしょう。実際の件数は、公表された数字より多いのではないかと感じます。
Potrebbe piacerti anche
HOGENT: kwaliteit dus!
The Podcast Planet
Black Box - La scatola nera della finanza
Guido Brera e Gian Luca Comandini - Chora Media

120 jaar IJsfabriek Strombeek
The Podcast Planet
CFO Podcast
Peter De Roeck

Motivational Speech
Motivational Speech

Retire at New Heights with Johnnie Roberts
Johnnie Roberts

Datasets
Visionary
Audio-CD.at Indie Podcasts: Wiener Börse, Sport, Musik (und mehr)
Christian Drastil Comm. (Agentur für Investor Relations und Podcasts)

Morgenkaffen med Finansavisen
Finansavisen
Alles auf Aktien – Die täglichen Finanzen-News
WELT
HOGENT: kwaliteit dus!
The Podcast Planet
Black Box - La scatola nera della finanza
Guido Brera e Gian Luca Comandini - Chora Media
120 jaar IJsfabriek Strombeek
The Podcast Planet
CFO Podcast
Peter De Roeck
Motivational Speech
Motivational Speech
Retire at New Heights with Johnnie Roberts
Johnnie Roberts
Datasets
Visionary
Audio-CD.at Indie Podcasts: Wiener Börse, Sport, Musik (und mehr)
Christian Drastil Comm. (Agentur für Investor Relations und Podcasts)
Morgenkaffen med Finansavisen
Finansavisen
Alles auf Aktien – Die täglichen Finanzen-News
WELT
Discussione della community
Ancora nessun post
Sii il primo ad aprire la conversazione su 第606回:なぜサイバー攻撃は強力に?AIパワーだけではない”犯罪の分業化”という背景と、中小企業がおさえるポイント